 bagus-nugroho
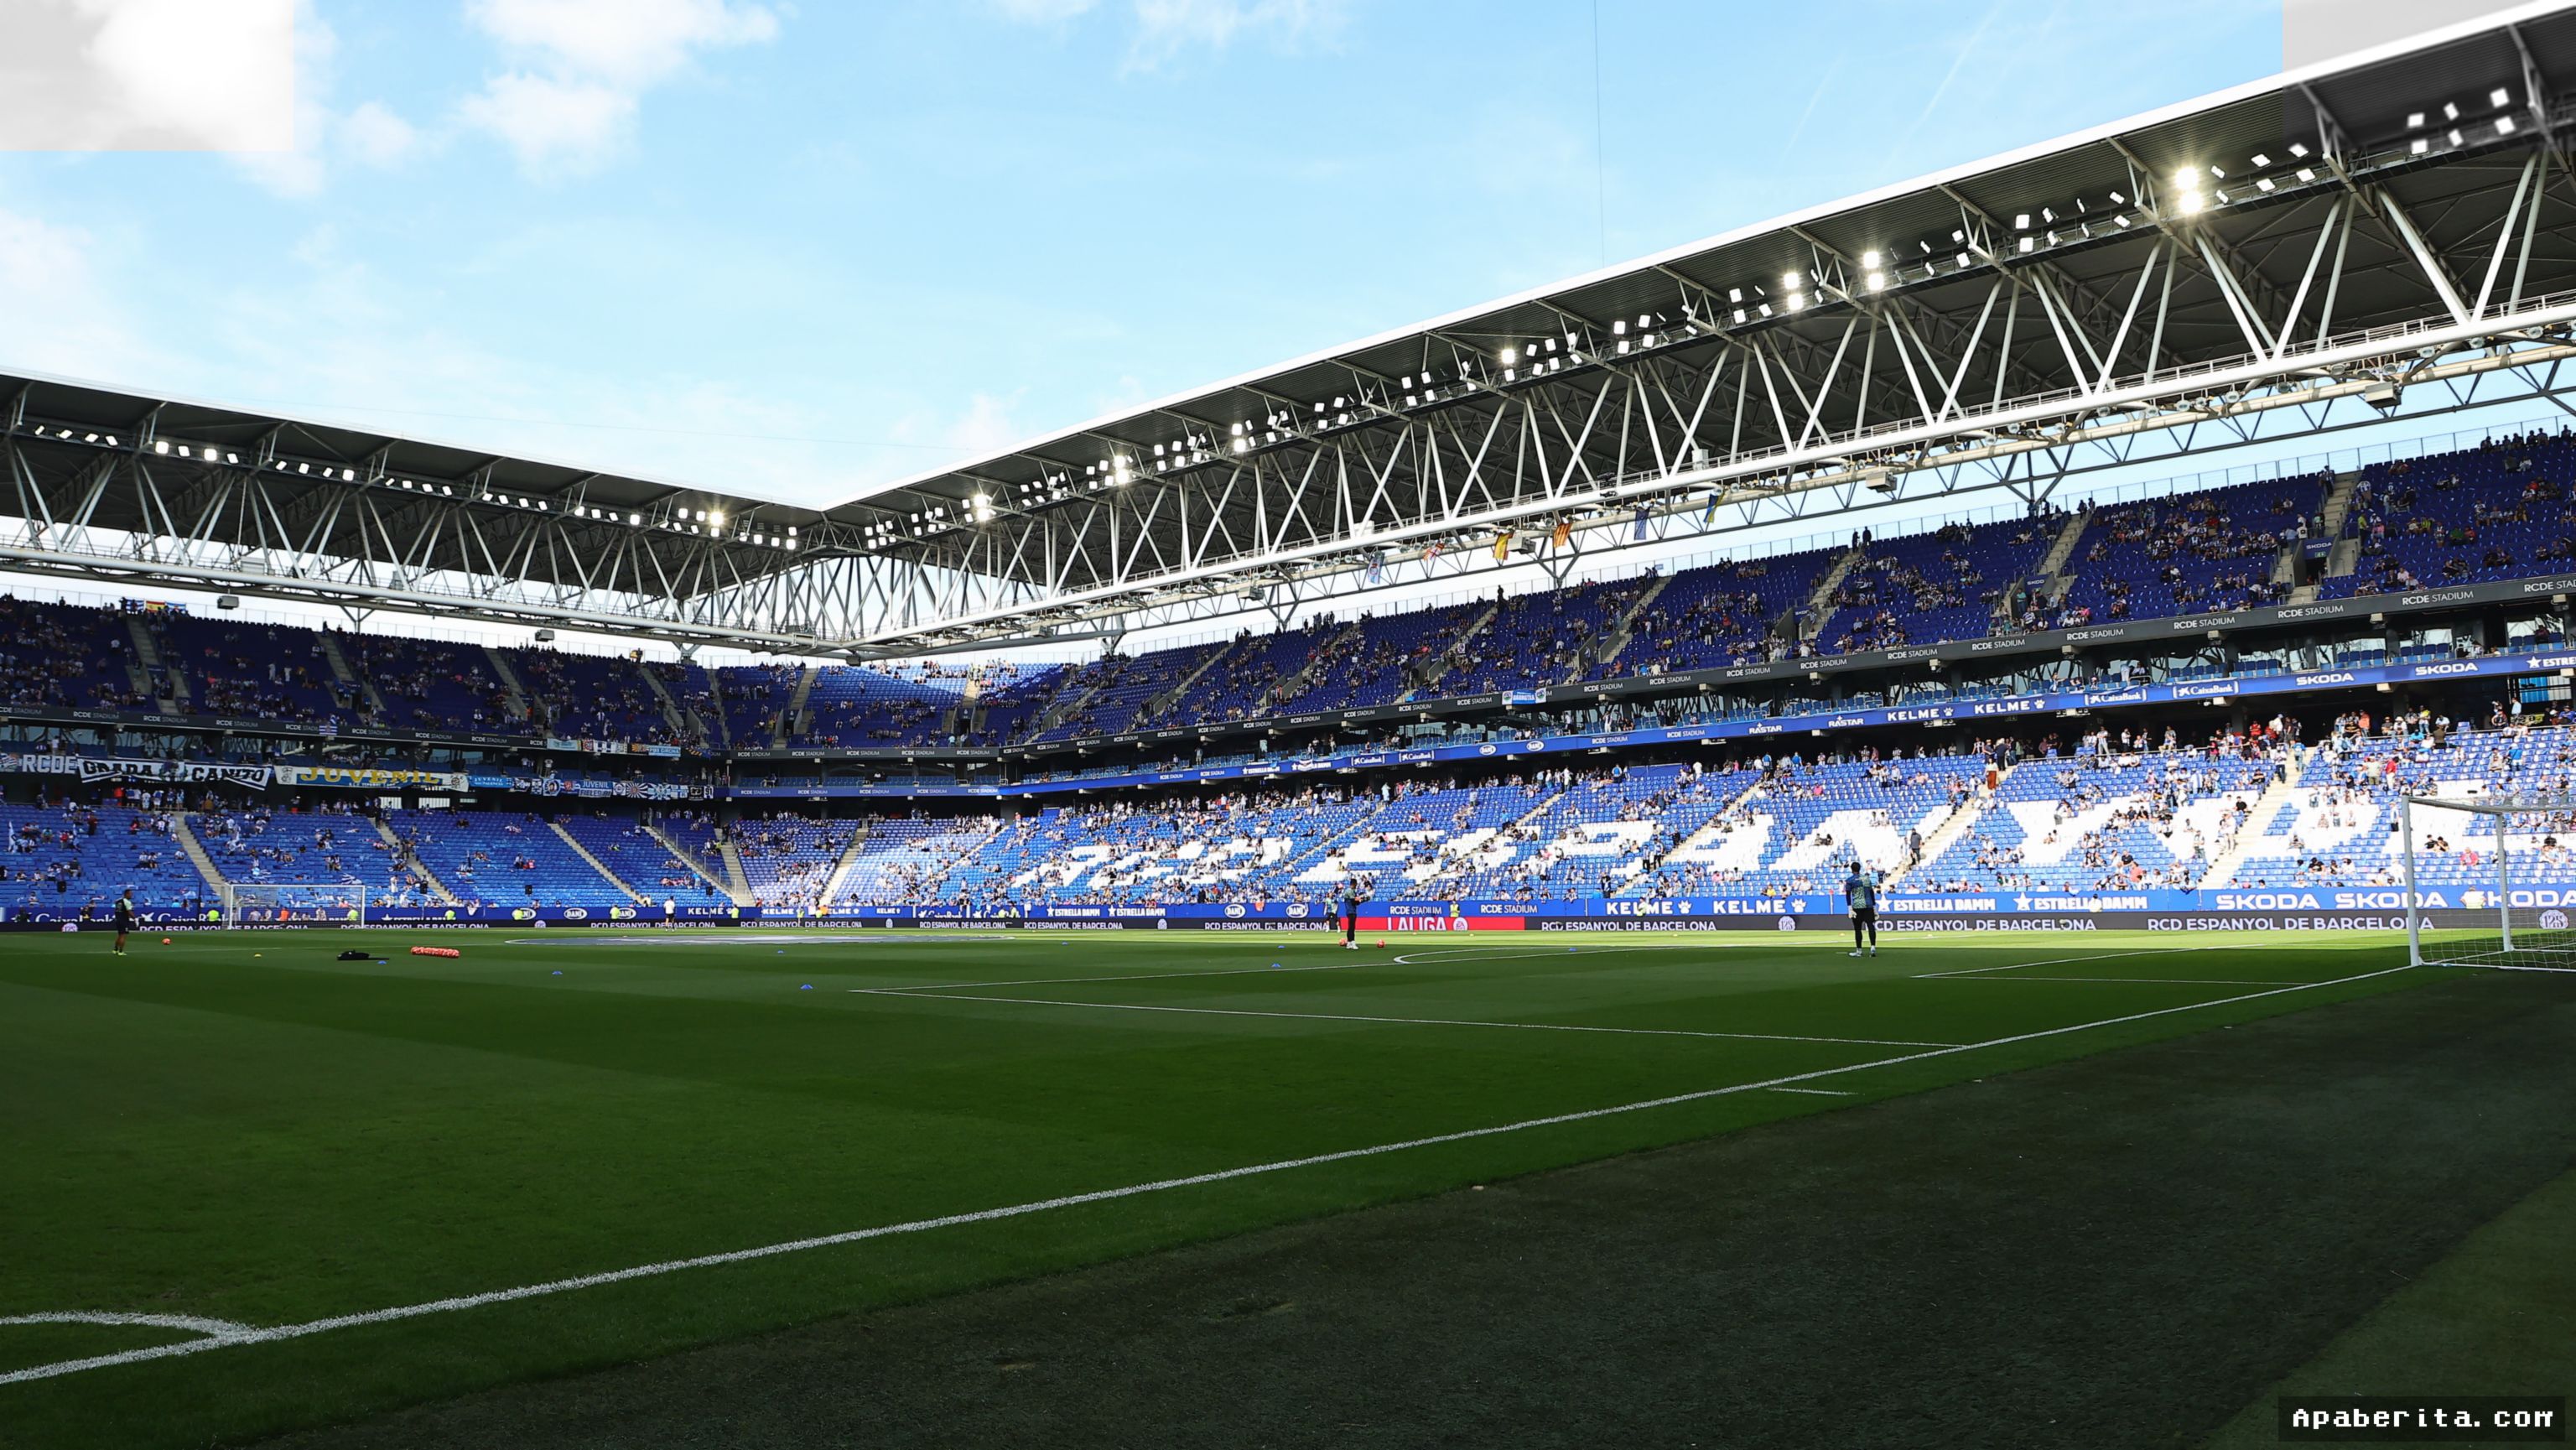
BARCELONA — Manajemen klub olahraga di wilayah Katalunya, Spanyol, secara resmi mengeluarkan peringatan darurat keamanan siber kepada seluruh anggota, mitra, dan penggemar menyusul teridentifikasinya potensi kebocoran data pribadi serta informasi perbankan. Insiden ini memicu kekhawatiran serius terkait gelombang serangan siber lanjutan yang menyasar para pengguna terdaftar melalui berbagai metode manipulasi digital.
Pihak klub mengonfirmasi bahwa data sensitif yang berada di bawah pengelolaan sistem informasi mereka berisiko terpapar ke pihak ketiga yang tidak bertanggung jawab. Dalam keterangannya, otoritas klub menekankan adanya ancaman nyata berupa upaya identity theft (pencurian identitas) dan penipuan finansial berbasis rekayasa sosial (social engineering).
Kronologi Deteksi dan Respons Keamanan
Peristiwa ini bermula saat tim keamanan siber internal mendeteksi adanya aktivitas mencurigakan yang melanggar protokol akses pada basis data layanan anggota. Langkah-langkah penanganan segera disusun guna meminimalisir dampak:
- Deteksi Awal Sistem: Tim teknis menemukan adanya upaya intrusi siber pada peladen penyimpanan informasi keanggotaan dan transaksi komersial.
- Isolasi Infrastruktur: Manajemen segera memutus akses jaringan yang rentan serta menerapkan pembatasan lalu lintas data untuk mencegah eksfiltrasi lebih lanjut.
- Audit Forensik Digital: Analisis mendalam dilakukan untuk memetakan jenis data yang terdampak, termasuk nama lengkap, alamat kontak, hingga nomor rekening bank.
- Penerbitan Notifikasi Resmi: Klub mengirimkan pemberitahuan terbuka kepada publik dan melaporkan insiden ini kepada Badan Perlindungan Data Spanyol (AEPD).
"Kami mengimbau seluruh pihak untuk meningkatkan kewaspadaan terhadap pesan mencurigakan yang mengatasnamakan klub. Jangan pernah membagikan kode sandi atau data verifikasi perbankan kepada siapa pun melalui saluran tidak resmi," demikian pernyataan resmi pihak klub.
Ancaman Modus Rekayasa Sosial
Klub Katalunya tersebut menggarisbawahi bahwa pelaku kejahatan siber berpotensi menggunakan data yang bocor untuk melancarkan serangan terarah. Modus operandi yang diantisipasi meliputi:
- Phishing dan Smishing: Pengiriman surel atau pesan singkat palsu yang menyerupai komunikasi resmi klub untuk memancing korban memberikan kredensial login atau otorisasi transaksi.
- Penyamaran Identitas (Vishing): Panggilan telepon langsung dari oknum yang berpura-pura menjadi representatif klub atau staf perbankan guna mendesak pemindahan dana darurat.
- Penyalahgunaan Akun Finansial: Eksploitasi data rekening bank yang terpapar untuk melakukan transaksi ilegal tanpa persetujuan pemilik rekening.
Langkah Antisipasi bagi Korban Terdampak
Menghadapi potensi risiko tersebut, manajemen klub merilis sejumlah panduan perlindungan preventif bagi para anggota dan komunitas pendukung:
- Segera memperbarui kata sandi (password) akun resmi keanggotaan dengan kombinasi yang kuat dan unik.
- Mengaktifkan fitur autentikasi dua faktor (2FA) pada seluruh akun digital yang terafiliasi.
- Memantau mutasi rekening bank secara berkala dan segera melapor ke pihak perbankan apabila ditemukan transaksi anomali.
- Menolak tautan atau lampiran berkas dari pengirim yang tidak dikenal atau mencurigakan.
Hingga saat ini, proses investigasi forensik digital masih terus berlangsung bekerja sama dengan aparat penegak hukum dan pakar keamanan teknologi informasi independen guna memastikan integritas sistem kembali pulih sepenuhnya.






Comments (0)