 hendra-wijaya
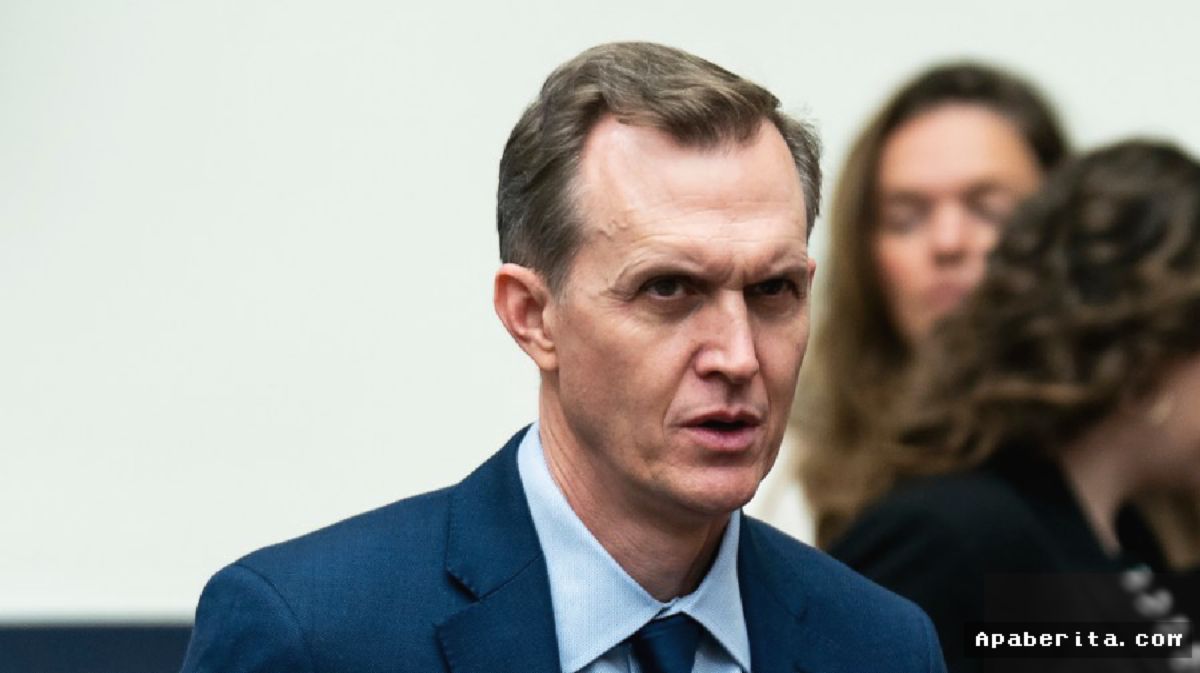
WASHINGTON — Anggota Dewan Perwakilan Rakyat Amerika Serikat dari Partai Demokrat, George Whitesides, menyerukan perlunya pemberlakuan jeda keselamatan atau safety stand-down dalam pengembangan kecerdasan buatan (Artificial Intelligence/AI). Desakan ini mengemuka di tengah meningkatnya kekhawatiran publik dan seruan regulasi ketat dari internal industri teknologi maupun anggota Kongres AS.
Mantan Kepala Staf NASA tersebut menegaskan bahwa pesatnya laju evolusi AI memerlukan peninjauan ulang yang komprehensif terkait mitigasi risiko keamanan nasional, etika, dan perlindungan privasi data sebelum teknologi ini berkembang di luar kendali manusia.
"Saya menetapkan visi mengenai bagaimana kita harus mengembangkan AI ke depan. Saya rasa kita perlu mengambil jeda keselamatan untuk memastikan seluruh parameter proteksi benar-benar siap," tegas Whitesides saat diwawancarai dalam program The Hill di saluran NewsNation.
Kronologi Meningkatnya Desakan Pengawasan AI di AS
- Awal 2023: Peluncuran model bahasa besar (LLM) generasi baru memicu peringatan global dari ribuan pakar teknologi mengenai ancaman eksistensial AI tanpa regulasi.
- Oktober 2023: Gedung Putih menerbitkan Perintah Eksekutif terkait standar keselamatan AI guna mengarahkan pengembang membagikan hasil uji keamanan kepada pemerintah.
- Tahun 2024: Kongres AS mulai memperdebatkan rancangan undang-undang lintas partai untuk membatasi risiko disinformasi deepfake dan penyalahgunaan algoritma.
- Awal 2025: Legislator seperti George Whitesides resmi mendorong jeda keselamatan institusional guna menyelaraskan kebijakan hukum dan inovasi teknologi.
Urgensi 'Safety Stand-Down' di Sektor Teknologi
Istilah safety stand-down lazim digunakan di industri penerbangan dan militer, yaitu penghentian sementara operasional guna mengevaluasi protokol keselamatan pascainsiden atau sebelum menerapkan teknologi berisiko tinggi. Menurut Whitesides, pendekatan serupa mendesak diterapkan pada laboratorium riset AI komersial terkemuka di Silicon Valley.
Anggota dewan asal California ini menilai bahwa kecepatan industri dalam merilis produk baru saat ini mengorbankan aspek pengujian keamanan independen. Tanpa adanya kerangka regulasi yang mengikat, sistem AI rentan disalahgunakan untuk serangan siber canggih, manipulasi opini publik, hingga disrupsi pasar tenaga kerja tanpa jaring pengaman sosial.
Fokus Risiko yang Harus Segera Diatur
Kongres AS kini mengkaji sejumlah area krusial yang harus segera diatur sebelum ekspansi AI komersial berlanjut lebih jauh:
- Keamanan Siber Nasional: Mencegah otomatisasi serangan siber pada infrastruktur kritis.
- Disinformasi dan Pemilu: Penegakan label transparan pada konten audio-visual hasil rekayasa kecerdasan buatan.
- Hak Cipta dan Data Pribadi: Perlindungan terhadap penggunaan data intelektual warga tanpa kompensasi adil.
- Transparansi Algoritma: Audit independen terhadap model AI yang berpotensi memicu bias diskriminatif.
Perdebatan di Washington diperkirakan akan semakin memanas, mengingat pemerintah AS juga harus menyeimbangkan antara perlindungan keselamatan publik dan menjaga kepemimpinan teknologi Amerika dalam persaingan kecerdasan buatan global.






Comments (0)